
サウジのサイバーセキュリティ、AIは監査からリアルタイム制御へ
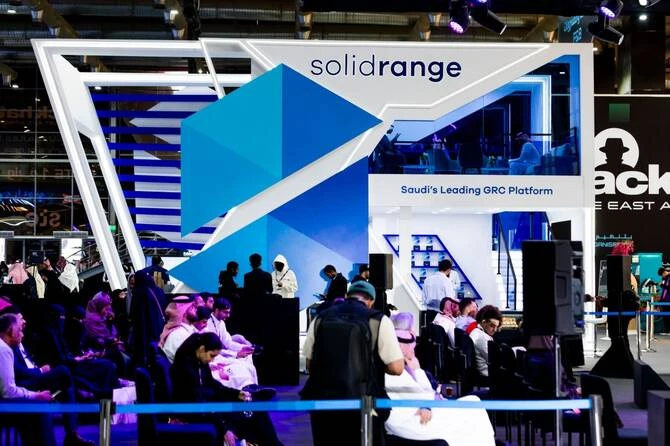


アルコバール:サウジアラビアのサイバーセキュリティの状況は、人工知能がコンプライアンス・プロセスのサポートから、組織がリアルタイムでリスクを管理する方法を積極的に形成するようになり、構造的な変化を遂げつつある。
業界を問わず、ガバナンス、リスク、コンプライアンス(GRC)はもはや定期的な機能として扱われることはない。その代わりに、日々のワークフローに組み込まれた継続的な運用レイヤーになりつつある。
Solidrangeの共同設立者兼CEOであるJamal M. Labani氏は、次のように述べている。「サイバーリスクや規制がリアルタイムで変化しているにもかかわらず、ほとんどの組織はガバナンスとコンプライアンスを定期的な監査主導の演習として扱っています」
「私たちはコンプライアンスを単発的なものではなく、継続的なものにしたかったのです」
「この転換は、急速なデジタル化の進展に伴いサイバー脅威が激化していることに起因しています。サウジアラビアは「ビジョン2030」の下、より広範なデジタルトランスフォーメーションのアジェンダの一環として、サイバーセキュリティへの注力を強めています。」
IBMの「Cost of a Data Breach Report 2024」によると、中東におけるデータ侵害の平均コストは875万ドルに達し、世界平均を大きく上回っている。
長年にわたり、コンプライアンスは手動のプロセスに依存しており、組織は証拠を収集し、管理体制を評価し、一定の間隔で報告書を作成していた。このモデルは今、置き換えられつつある。
「私たちが構築しているのは、AIネイティブの従業員がガバナンス、リスク、セキュリティの仕事を大規模に引き受ける一方で、人が監督と決定にしっかりと責任を持ち続けることです」とラバニ氏は言う。
「インシデントが発生してから対応するのではなく、AIシステムが業務ワークフローに組み込まれ、継続的にリスクを監視し、コントロールを実施するようになってきている。」
「私たちは、AIがマーケティング機能としてパッケージ化されるのではなく、日常業務に組み込まれる真のAI導入を目の当たりにしています」
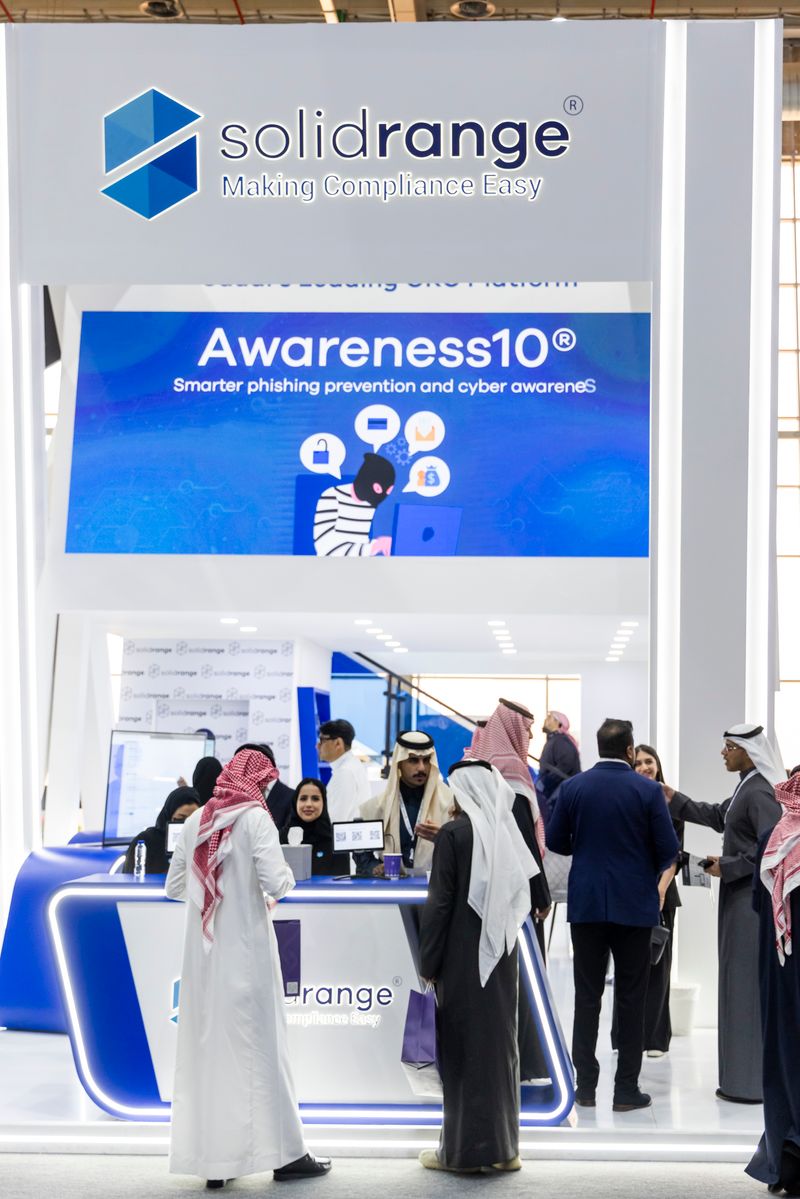
これらのシステムはすでに、証拠収集、フィッシング・シミュレーション、リスク検知、コンプライアンス・ワークフローに利用されており、手作業を減らし、迅速な対応を可能にしている。
AIの統合は、ガバナンスそのものの捉え方も変えている。
「拡張されたガバナンスとは、もはやガバナンスを書類作業で管理したり、主に監査時に見直したりするものではないことを意味します」とラバニ氏は言う。
「ガバナンスは日常業務の一部となり、管理、リスク、義務を継続的に可視化することができる」
この移行により、企業はリスク・エクスポージャーをリアルタイムで把握できるようになり、問題が深刻化する前に対応できるようになる。コンプライアンス要件が複雑化し続ける規制の厳しい分野では、この移行がますます必要になってきている。
AIがより大きな業務上の役割を担うにつれ、アカウンタビリティが中心的な関心事として浮上している。
「AIは反復的な作業を引き受け、問題を早期に顕在化させ、組織全体の可視性を向上させることで、価値を高めています」とラバニ氏は言う。
「しかし、アカウンタビリティは、明確な所有権、承認、監査証跡を持つ、明確な人間的なものでなければならない」
同氏は、課題はテクノロジーそのものよりも、組織がそれをどのように実装するかにあると警告している。
「最大の間違いの1つは、AIを強力なプロセス、明確な所有権、信頼できるデータの上に構築するのではなく、近道として扱うことです」と同氏は述べた。
AIに関する適切なガバナンスを確立できない組織は、既存の脆弱性を解決する代わりに新たな脆弱性を生み出すリスクがある。
「もうひとつは、重要な意思決定に関する適切なガバナンス、コントロール、人間によるレビューなしに、オートメーションを早々に信頼しすぎることだ」
サウジアラビアの規制環境も、AI主導のサイバーセキュリティ・システムの採用を加速させている。
「サウジアラビアはビジョン2030の下、サイバーセキュリティ、レジリエンス、規制の成熟度を高めながら、デジタルトランスフォーメーションに目覚ましいスピードで取り組んでいます」
この変化は、規制市場に合わせたソリューションに対するより強い需要を生み出しています。
「そのため、現地の規制や文化を理解し、初日から規制部門向けに設計されたサウジアラビア製のプラットフォームに対する需要が高まっている」
規制が進化するにつれて、組織は静的なコンプライアンスフレームワークに依存するのではなく、リアルタイムで適応できるシステムを優先するようになっている。
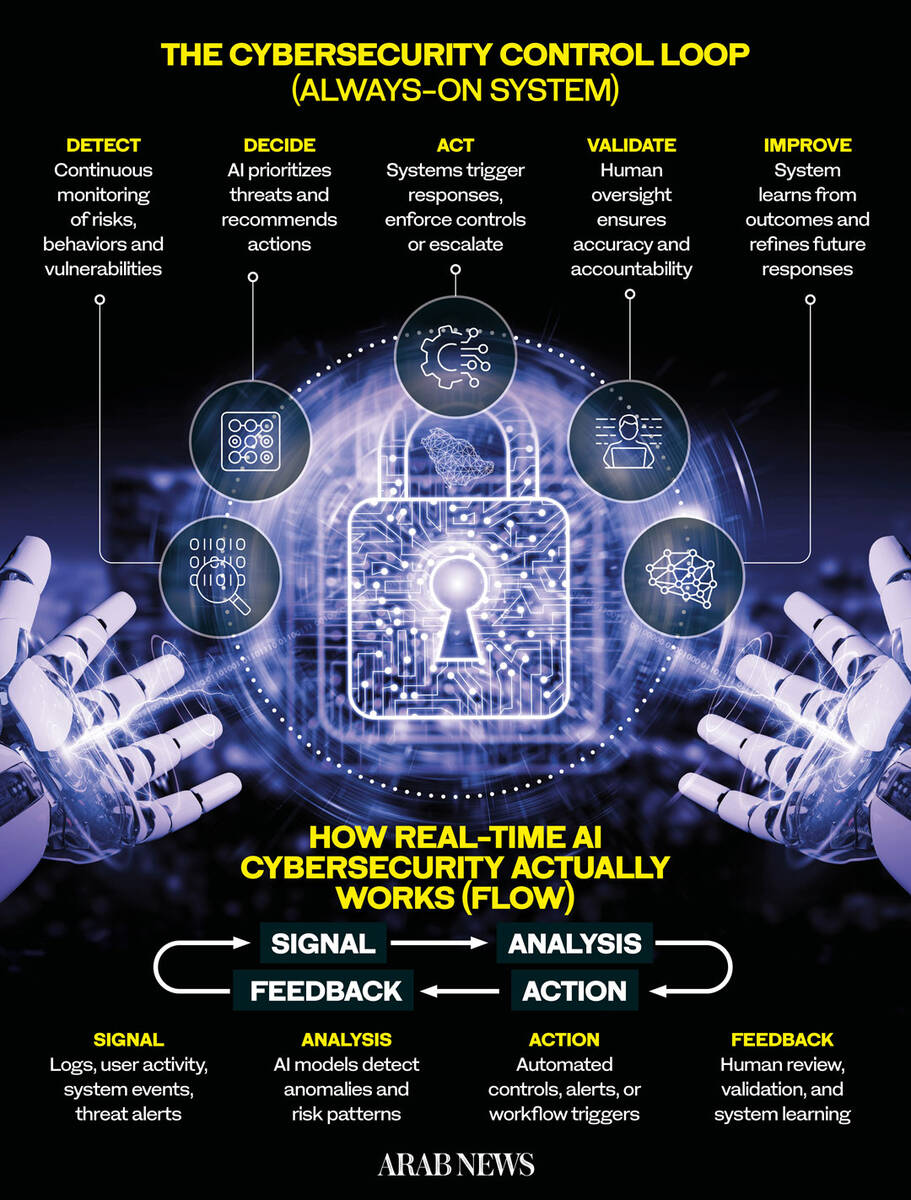
AIの台頭は、サイバーセキュリティやコンプライアンスチームにおける意思決定の方法にも変化をもたらしている。
「AIがより定型的な実行や情報収集を担うようになれば、人間の意思決定の重要性は低下するどころか、より高まるだろう」とラバニ氏は言う。
「データ収集に集中する代わりに、専門家は解釈と戦略的判断にシフトしています」
「人はインプットの収集に費やす時間を減らし、優先順位やリスク、組織を最もよく守る行動についての判断に費やす時間を増やすだろう」
この移行は、AIが意思決定に取って代わるのではなく、意思決定をサポートするという、サイバーセキュリティにおけるより広範な変化を反映している。
サイバーセキュリティはもはや攻撃を防ぐことだけが目的ではない。脅威に対して迅速かつ効果的に対応することがますます重要になっている。
AIは、対応時間を短縮し、可視性を向上させ、リスク管理を日常業務に組み込むことで、この転換を後押ししている。
デジタル・インフラが拡大するにつれ、サイバー・リスクをリアルタイムで管理する能力が基本的な要件となりつつあり、最も早く適応した組織が、この分野の次の段階を定義することになりそうだ。